産業制御システム向け OPC UA ライブラリ「open62541」の脆弱性を当社研究メンバーが発見!
このたび、当社の研究メンバーが、産業制御システム(OT/ICS)で利用される通信規格「OPC UA」のオープンソースライブラリ「open62541」に存在する脆弱性を発見し、開発チームによる修正に貢献しました。
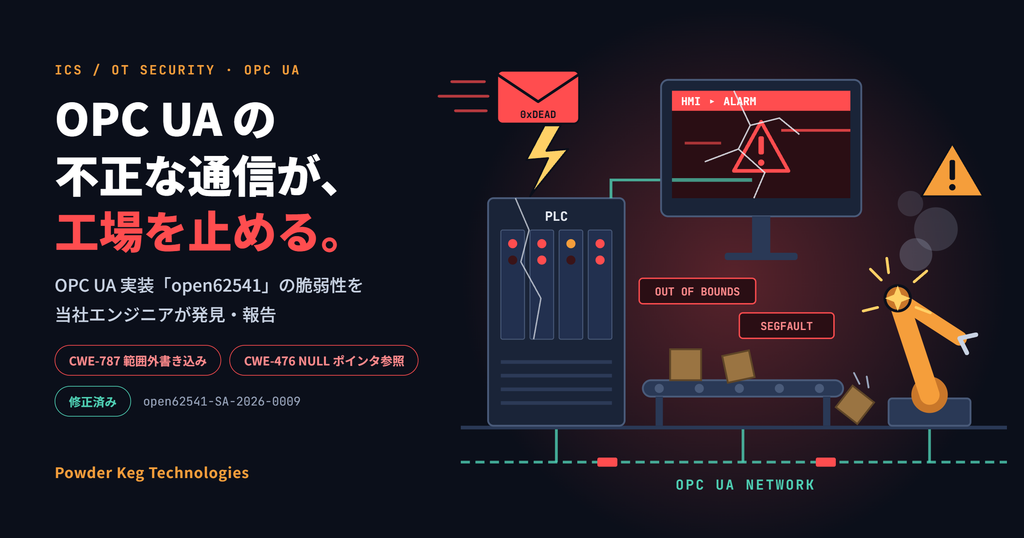
今回発見された脆弱性は、OPC UA の PubSub 通信におけるデータ処理に関するもので、特定の条件下でメモリ破壊やプロセスのクラッシュを引き起こす可能性があります。
本脆弱性に関する修正は、open62541 の公式 GitHub リポジトリにおいて、2026年7月10日にマージされています。
open62541 の脆弱性(open62541-SA-2026-0009)
対象ソフトウェア:open62541
対象プロトコル:OPC UA(OPC Unified Architecture)
対象機能:PubSub通信におけるNetworkMessageの処理
脆弱性の種類:境界外書き込み(CWE-)、NULLポインタ参照
想定される影響:メモリ破壊、プロセスのクラッシュ
脆弱性情報:open62541-SA-2026-0009
修正日:2026年7月10日(Pull Requestマージ日)
修正情報:open62541 GitHub Pull Request #8181
open62541 と OPC UA とは
OPC UA(Open Platform Communications Unified Architecture)は、工場の生産設備や産業用制御機器、監視制御システムなどの間でデータを交換するために利用される通信規格です。
製造業をはじめとする幅広い産業分野で活用されており、PLC(プログラマブルロジックコントローラ)、産業用PC、SCADA、各種IoT機器などを接続するための重要な技術の一つです。
「open62541」は、OPC UAを実装したオープンソースのライブラリであり、OPC UAサーバーやクライアントの開発、産業用機器への通信機能の組み込みなどに利用されています。
近年、工場や生産設備のネットワーク化が進む一方、OT環境を標的としたサイバー攻撃への対策も重要になっています。
特に、産業制御システムでは、セキュリティ上の問題によって機器やシステムが停止した場合、生産活動や設備の稼働に影響する可能性があります。そのため、通信プロトコルの実装自体に存在する脆弱性を調査し、安全性を検証することが重要です。
発見した open62541 の脆弱性
今回発見された脆弱性は、OPC UA の PubSub 通信で使用される NetworkMessage の処理に関するものです。
PubSub(Publish-Subscribe)は、データの送信側と受信側が、メッセージを介して情報をやり取りする通信方式です。
open62541では、この通信に関するデータを処理する際、一部の入力値に対する検証が十分ではありませんでした。
具体的には、UA_NetworkMessage_makeSyntheticPayloadHeader() において、メタデータの要素数を基に固定長の配列へデータを書き込む処理が存在しますが、配列の上限を超える値が指定された場合のチェックが不足していました。
このため、特定の条件下で配列の範囲外への書き込みが発生し、メモリ破壊につながる可能性があります。
また、メタデータを参照するポインタが NULL である場合にも、適切な確認が行われず、NULL ポインタ参照によってプロセスがクラッシュする可能性がありました。
これらの問題を open62541 の開発チームと協力して修正を実施いたしました。
本脆弱性は、OPC UA の通信仕様そのものではなく、その仕様を実装するソフトウェアのデータ処理に起因するものです。
OT・産業制御システムにおける脆弱性調査の重要性
工場や生産設備で利用されるOT環境では、IT環境とは異なり、システムの可用性や安定稼働が特に重要視されます。これより、IT システムとは異なり、RCE の脆弱性が最も重要視されるだけでなく、DoS の脆弱性のようなシステム停止を引き起こす脆弱性に関しても、OT システムだとクリティカルレベルの脆弱性となります。
OT環境では、長期間稼働する設備や容易にソフトウェアを更新できない機器も存在するため、一度導入された脆弱なソフトウェアが長期間利用される可能性があります。
制御系プロトコルに対するセキュリティ対策は、ネットワークの分離やアクセス制御だけでなく、通信を処理するソフトウェア自体の安全性を確認することも重要です。
今回の open62541 の脆弱性のように、通常の利用では問題が顕在化しなくても、想定外の入力や異常な通信データによって脆弱性が発現するケースがあります。
そのため、既知のCVEに基づく脆弱性診断に加えて、通信プロトコルの実装に対するファジングや、未知の脆弱性を発見するためのセキュリティ検証も有効です。
MUSHIKAGO によるOT・制御システムのセキュリティ診断
当社では、IT 環境だけでなく、工場や製造設備を含む OT・産業制御システムを対象とした脆弱性診断やペネトレーションテストにも豊富な実績があります。OT の現場経験が豊富なメンバーも在籍しているおり、各組織さまに適した内容をご提供しています。
当社が開発・提供するハードウェア型セキュリティテストデバイス「MUSHIKAGO」は、ネットワーク上の機器を可視化し、脆弱性や攻撃リスクを洗い出すためのセキュリティ製品です。
特に、インターネット接続が制限される工場や閉域ネットワーク(完全オフライン環境も含む)などの OT 環境でも利用できることが大きな特徴です。
独自の制御プロトコルにも対応することができ、製造過程における製品セキュリティを強化する目的でもご利用いただいております(MUSHIKAGO のファジング機能等をご利用)。
- 企業内に存在するデバイスをすばやく可視化
- デバイスごとのセキュリティリスクを検出
- インターネット接続不要でクローズド環境(工場・OT/ICS)にも対応
- 経済産業省(METI)国産セキュリティ製品選定実績
「自社のネットワークやデバイス状況を詳細に把握したい」「自社の環境に本当にリスクがないか確認したい」「ペネトレーションテストを初めて検討している」という企業様はお気軽にお問い合わせください。
MUSHIKAGOの詳細・お問い合わせはこちら
https://powderkegtech.com/ja/mushikago/
参考
open62541 GitHub:脆弱性修正 Pull Request #8181